2026. október 24.
A CISA október 23-án felvette az igazoltan kihasznált sérülékenységek jegyzékébe a Nextcloudhoz telepíthető Collabora Online – Built-in CODE Server kritikus hibáját. A javítás már elérhető, de az alkalmazás egyszerű kikapcsolása nem nyújt védelmet. A Nextcloudot dokumentummegosztásra használó vállalkozásoknak a telepítés típusát és az esetleges kompromittálódást is ellenőrizniük kell.
ávolról futtatható parancs a szerveren
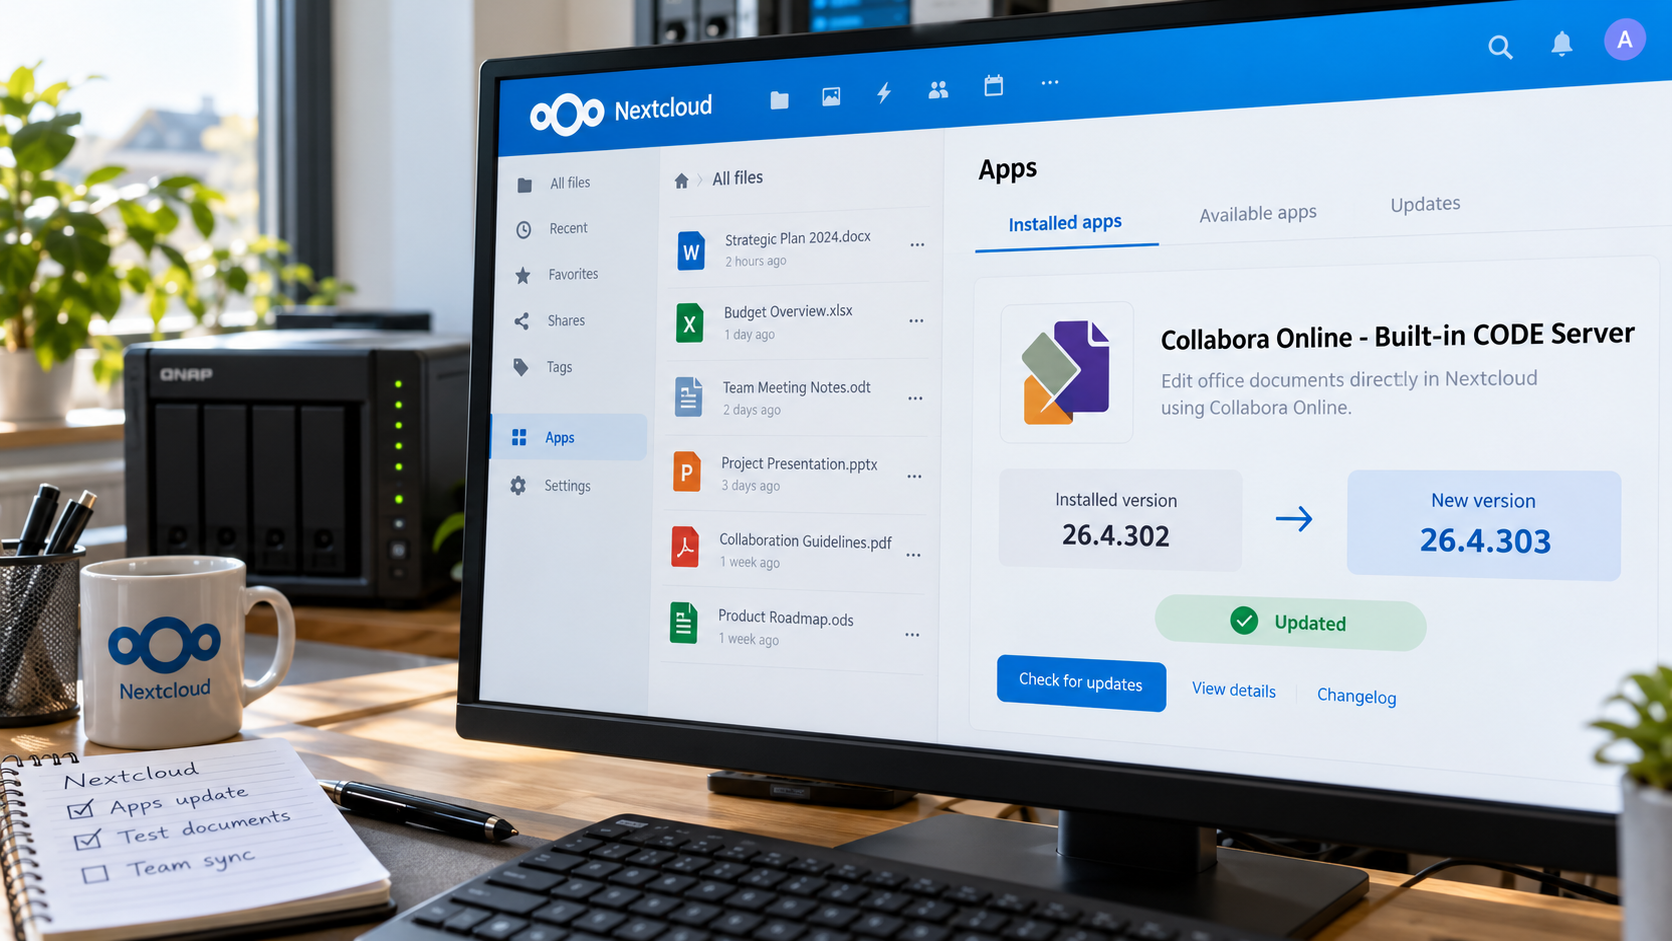
A CVE-2026-110447 azonosítójú, 9,2-es súlyosságú sérülékenység a richdocumentscode nevű Nextcloud-alkalmazásban található. Ez a kiegészítő biztosítja a Collabora Online beépített dokumentumszerverét, amellyel böngészőből szerkeszthetők az irodai fájlok.
Egy megfelelően kialakított, hitelesítés nélküli hálózati kérés operációs rendszerbeli parancsot futtathat a webszerver felhasználójának jogosultságaival. A hiba akkor használható ki, amikor a beépített CODE szerver nem működik – például újraindítás, frissítés vagy összeomlás után. A sikeres támadáshoz nem szükséges felhasználói közreműködés. GitHub
A CISA október 23-án aktív kihasználás bizonyítéka alapján vette fel a hibát a Known Exploited Vulnerabilities katalógusba. A CVE-leírás szerint támadásokat már 2026 szeptemberében és októberében is észleltek. cisa.gov
Pontosan mely telepítések érintettek?
A sérülékenység a 26.4.303 előtti Built-in CODE Server-verziókat érinti. A különálló Collabora Online szerverek nem sebezhetők ezen a támadási útvonalon. Szintén nem érintett az a Nextcloud, amelyen csak a richdocuments integráció található meg, de a richdocumentscode beépített szerveralkalmazás nincs telepítve.
A Dockerben, önálló Linux-csomagként vagy külső szolgáltatónál működő Collabora-példányokra ez a konkrét hiba nem vonatkozik. Az ownCloud önmagában ugyancsak nem érintett, mivel a sérülékeny komponens egy Nextcloudhoz készült alkalmazás. GitHub
A javítás már telepíthető
A Collabora biztonsági közleménye szerint a hibát a 26.4.303-as verzióban javították. A telepített alkalmazást ezért legalább erre, vagy ennél újabb kiadásra kell frissíteni.
Fontos különbség, hogy az alkalmazás letiltása nem elegendő: a sérülékeny fájlok a szerveren maradhatnak. Ha a beépített CODE szerverre nincs szükség, az alkalmazást teljesen el kell távolítani. A már nem támogatott, 29-es vagy régebbi Nextcloud-verzióknál a gyártó támogatott Nextcloud-kiadásra történő frissítést vagy az alkalmazás eltávolítását javasolja. GitHub
Mit ellenőrizzen egy KKV?
Elsőként meg kell állapítani, telepítve van-e a richdocumentscode, és pontosan melyik verzió fut. A 26.4.302-es vagy régebbi kiadást azonnal frissíteni vagy eltávolítani szükséges.
Mivel a sérülékenységet már kihasználták, a frissítés önmagában nem bizonyítja, hogy a szerver tiszta. Ellenőrizni kell a Nextcloud integritásvizsgálatát, az alkalmazás könyvtárában megjelent ismeretlen PHP-fájlokat, valamint a webszerver hozzáférési és hibanaplóit. Gyanús fájl esetén az érintett gépet incidensként célszerű kezelni: meg kell őrizni a naplókat, ellenőrizni a módosításokat, és lecserélni a webszerver által olvasható hitelesítő adatokat.