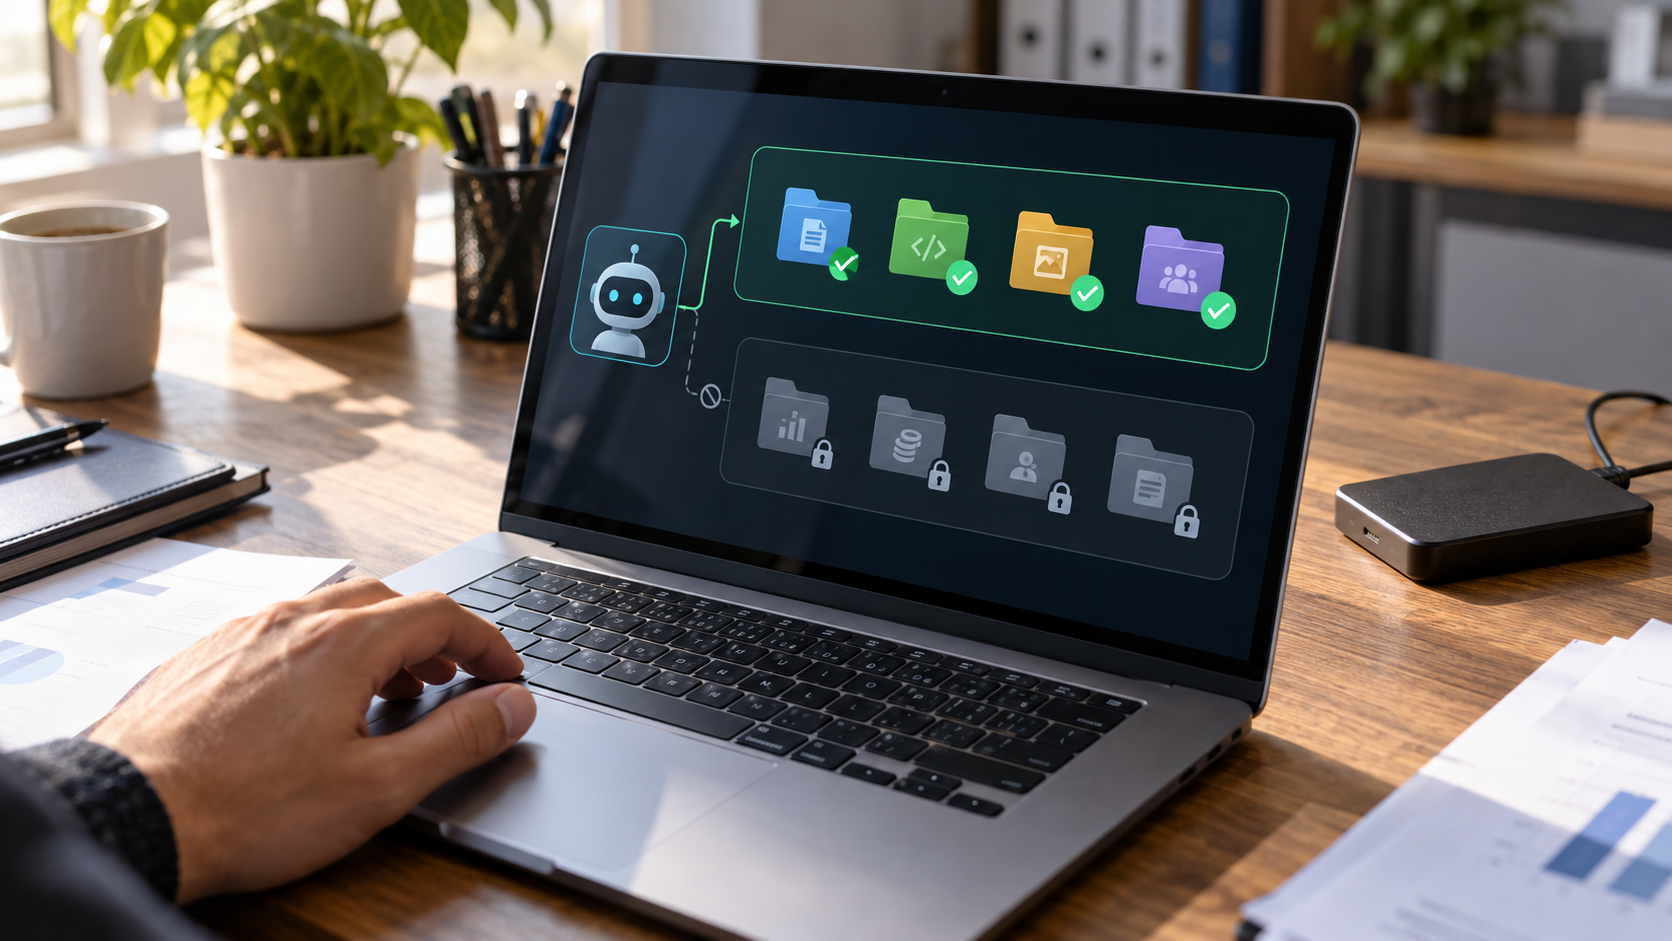
A Microsoft 2026. október 7-én általánosan elérhetővé tette a Microsoft Execution Containers nevű technológiát Windows 11-en. A megoldás lehetővé teszi, hogy a fejlesztők és informatikai üzemeltetők meghatározzák, milyen fájlokhoz és hálózati célpontokhoz férhet hozzá egy AI-ügynök. A magyar KKV-k számára ez az automatizálás biztonságosabb bevezetéséhez adhat új eszközt.
Miért számít, mit érhet el az AI?
Az AI-ügynök olyan szoftver, amely a válaszadás mellett műveleteket is végrehajthat: fájlokat kezelhet, programokat futtathat vagy más rendszerekkel kommunikálhat. Emiatt a használatánál nemcsak az eredmény pontossága, hanem a hozzáférések köre is lényeges.
A Microsoft Execution Containers, röviden MXC, az ügynök működése köré technikailag kikényszerített határt helyez. Beállítható például, mely mappákat olvashatja, melyekben módosíthat fájlokat, és milyen hálózati kapcsolatokat használhat. A szabályokat az ügynök saját döntésével nem bővítheti ki. Windows Developer Blog
Egy vállalkozásnál ez azért hasznos, mert egy feladathoz rendszerint nincs szükség a munkatárs összes jogosultságára. Egy dokumentumokat rendszerező segédnek például elegendő lehet egy kijelölt munkamappa elérése; a teljes ügyfélarchívum és a pénzügyi állományok hozzáférése külön döntést igényel.
Mi érhető el, és mire kell még várni?
Az MXC már általánosan elérhető technológia, amelynek alkalmazásához fejlesztői vagy üzemeltetői beállítás szükséges. A bejelentés nem jelenti, hogy minden telepített AI-program automatikusan ilyen védelem alatt működik.
A Microsoft ugyanebben a közleményében további helyi Copilot-képességeket is ismertetett. Ezek között szerepel a számítógépen található tartalom felhasználása, helyi műveletek végrehajtása és helyben futó modellek bevonása. A gyártó ezek bevezetését a következő hónapokra jelzi Copilot+ gépeken; az elérhetőség eszközönként és piaconként eltérhet. Windows Experience Blog
Egy mappával érdemes kezdeni
KKV-knál célszerű egy jól körülhatárolt próbafeladatot választani. Ilyen lehet másolatban tárolt dokumentumok csoportosítása vagy egy elkülönített fejlesztési projekt módosítása. Ezek gyakorlati példák, nem az MXC önálló szolgáltatásai.
A próba előtt rögzíteni kell, milyen adatokat használhat a program, hová írhat, és mely műveleteknél szükséges emberi ellenőrzés. Ha a feladat csak olvasást igényel, ne kapjon módosítási jogot is.
Az ellenőrzés során két kérdésre kell választ kapni: elkészült-e a kívánt eredmény, és valóban érvényesültek-e a hozzáférési korlátok? A vizsgálatot tesztadatokkal érdemes végezni, hogy egy hibás beállítás ne érintse a napi működést. A tiltott hozzáférési kísérlet is hasznos eredmény: megmutathatja, hogy pontosítani kell a feladatot vagy a jogosultságokat.
Mit kérdezzünk a szolgáltatótól?
A vállalkozás kérjen konkrét választ arra, hogyan korlátozza az alkalmazás a fájlok és hálózati kapcsolatok elérését. Az általános „biztonságos AI” megfogalmazás helyett bemutatható beállításokra és ellenőrizhető működésre van szükség.
Külön tisztázandó, hogy kerül-e adat felhőszolgáltatáshoz. A helyi hozzáférések korlátozása és az adatok továbbításának szabályozása összefüggő, de külön megvizsgálandó kérdés.
Az automatizált módosítások előtt legyen mentés, utána pedig eredményellenőrzés. Egy tévesen átnevezett vagy felülírt állomány helyreállításának módját még a próba előtt célszerű kipróbálni.
Első lépésként tehát a vállalkozás azt írja össze, mely feladatokat adná át egy ügynöknek, és azokhoz pontosan milyen hozzáférés szükséges. Ez alapján az informatikai szolgáltató már célzott próbát tervezhet, mérhető elfogadási feltételekkel.
Források: