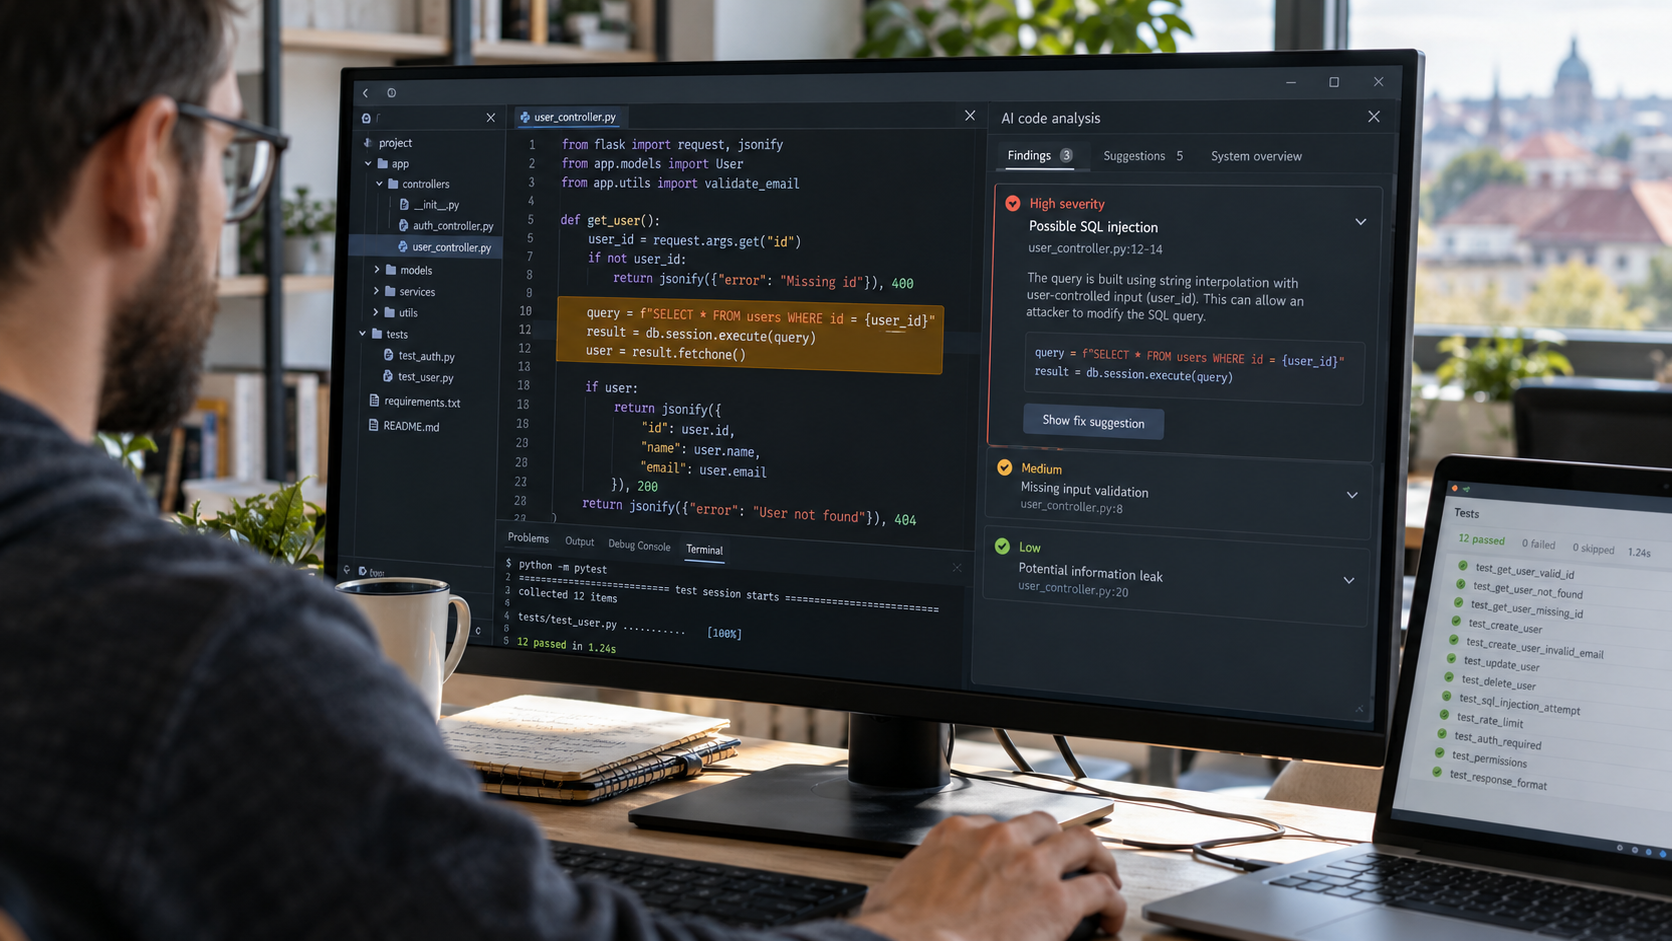
Az Anthropic 2026. október 6-án kibővítette Cyber Verification Program nevű kezdeményezését, amely ellenőrzött biztonsági szakembereknek ad hozzáférést fejlett AI-képességekhez. A magyar KKV-k számára a hír elsősorban az informatikai szolgáltatók és szoftverfejlesztők munkáján keresztül lehet érdekes: újabb eszköz segítheti a hibák feltárását, de az eredmények ellenőrzése és a javítás továbbra is külön feladat.
Mit jelentettek be?
A program három hozzáférési szintet kínál. A Defense Access védekezési feladatokra, például incidensek kivizsgálására és sérülékenységek elemzésére szolgál. A Red Team Access engedélyezett behatolási teszteket is támogat. A Specialized Access szűkebb, külön ellenőrzött szervezeti kör számára teszi lehetővé biztonságkritikus rendszerek vizsgálatát.
A gyártó a lehetséges résztvevők között kisebb biztonsági cégeket és nyílt forrású szoftverek karbantartóit is felsorolja. A jelentkezés már elérhető, de a hozzáférés ellenőrzéshez és jóváhagyáshoz kötött. Ez tehát elindított, jelentkezéses program, nem minden Claude-felhasználó számára automatikusan bekapcsolt szolgáltatás. anthropic.com
Hol lehet jelentősége egy kisvállalkozásnál?
Egy magyar KKV-nak nem feltétlenül saját biztonsági csapatot kell felállítania ahhoz, hogy megvizsgálja az ilyen eszközök hasznát. Célszerű először a webáruház, az ügyfélportál vagy az egyedi ügyviteli alkalmazás fejlesztőjével egyeztetni.
Gyakorlati próba lehet például egy saját fejlesztésű modul forráskódjának ellenőrzése. A vizsgálat célja előre legyen világos: milyen hibákat keresnek, mely rendszerre terjed ki a munka, és milyen eredményt vár a megrendelő? Ezek lehetséges alkalmazási példák, nem a programban garantált szolgáltatások.
A szolgáltatótól érdemes olyan ajánlatot kérni, amely külön tartalmazza a vizsgálatot, a találatok szakmai ellenőrzését, a javítást és az ismételt tesztet. Egy hosszú hibalista önmagában még nem mutatja meg, biztonságosabb lett-e az alkalmazás.
Az adatkezelés a vizsgálat része
Az Anthropic közleménye szerint a programban adatmegőrzés szükséges a visszaélések ellenőrzéséhez, meghatározott kivételekkel. A saját ellenőrzésű felhőkörnyezetben történő adattárolást támogató új megoldást későbbre, az ősz folyamánra ígérik; ezt még nem szabad általánosan elérhető funkcióként kezelni. anthropic.com
Megrendelőként ezért tisztázni kell, milyen forráskód, napló vagy egyéb céges adat kerül az AI-szolgáltatáshoz. Első próbaként célszerű elkülönített tesztkörnyezetet és személyes adatokat nem tartalmazó mintákat választani. Jelszavak, hozzáférési kulcsok és éles ügyféladatok átadására ne kerüljön sor pusztán azért, mert azok benne maradtak egy vizsgált fájlban.
Az egyeztetés térjen ki arra is, ki férhet hozzá a feltöltött anyaghoz, meddig őrzik meg, és hogyan dokumentálják a felhasználását.
A javítás legyen a mérhető eredmény
Egy használható vizsgálati jelentésből derüljön ki, hol található a hiba, milyen feltételekkel jelentkezik, és mely üzleti folyamatot érintheti. A sürgősséget a vállalkozás tényleges működéséhez kell igazítani: más súlyú egy internet felől elérhető ügyfélportál hibája és egy elkülönített belső tesztprogram problémája.
A javítás után ugyanazt az ellenőrzést ismét el kell végezni, majd a szokásos üzleti funkciókat is kipróbálni. Így látható, hogy a módosítás megszüntette-e a problémát, és közben működőképes maradt-e az alkalmazás.
A következő fejlesztői egyeztetésre három kérdés vihető: használ-e a szolgáltató AI-t biztonsági ellenőrzéshez, hogyan igazolja a találatokat, és ki felel a javítás lezárásáért? Ezek alapján már konkrét, számonkérhető feladat készíthető elő.
Forrás: Anthropic: Expanding the Cyber Verification Program – 2026. október 6.