Dátum: 2026. október 22.
Két újonnan nyilvánosságra hozott PHP-sebezhetőség hitelesítés nélkül is lehetővé teheti kód futtatását az érintett webkiszolgálón. A javított verziók már elérhetők, ezért a magyar KKV-knak érdemes haladéktalanul ellenőrizniük saját weboldalaik és webáruházaik tárhelyét.
A figyelmeztetést már követte a tényleges javítás
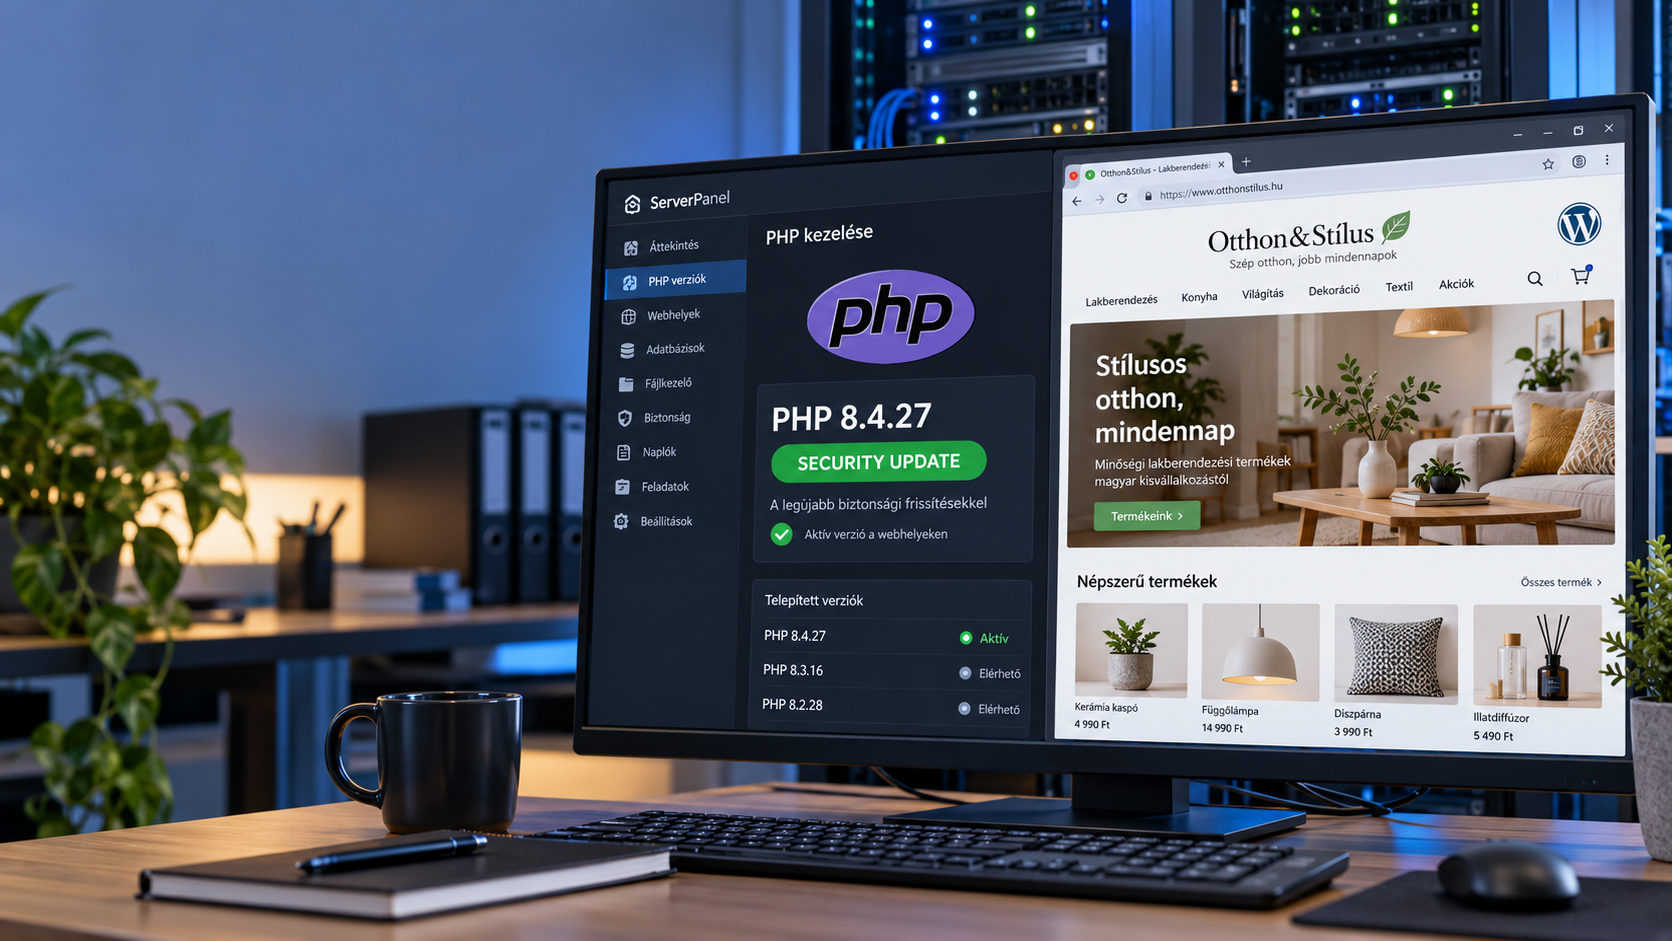
A PHP fejlesztői 2026. október 20-án előzetesen jelezték két kritikus biztonsági hiba várható javítását. Október 21-én már ki is adták a biztonságos verziókat: a PHP 8.2.35, 8.3.36, 8.4.27 és 8.5.12 csomagokat. Ez tehát már nem jövőbeli bejelentés: a frissítések letölthetők, illetve az operációs rendszerek és tárhelyszolgáltatók csomagkezelőin keresztül is megjelenhetnek. 2026
A CVE-2026-109618 és CVE-2026-109619 azonosítójú hibák egyaránt 9,2-es CVSS-besorolást kaptak. Sikeres kihasználásuk esetén a támadó bejelentkezés és felhasználói közreműködés nélkül futtathat kódot a PHP-folyamat jogosultságaival. Az egyik sérülékenység a memória elfogyásának hibás kezeléséhez, a másik a kérések között megmaradó, már felszabadított memóriára mutató állapothoz kapcsolódik. GitHub
Miért érinti ez a kisebb vállalkozásokat is?
A probléma nem egy adott WordPress-bővítményben vagy webáruházi modulban található, hanem a PHP futtatókörnyezetében. Emiatt WordPress-, WooCommerce-, Drupal-, Joomla- és egyedi PHP-webhelyek egyaránt érintettek lehetnek. A PHP közleménye szerint a webes kéréseket kiszolgáló PHP-FPM, Apache mod_php, php-cgi, FrankenPHP és LiteSpeed környezeteket is ellenőrizni kell.
Különösen fontos ez azoknál a cégeknél, amelyek webáruháza ügyféladatokat kezel, online ajánlatkérést fogad, fájlfeltöltést enged vagy más belső rendszerrel áll kapcsolatban. A sikeres támadás következménye nemcsak üzemszünet lehet: a webalkalmazás által hozzáférhető fájlok, adatbázis-kapcsolatok és konfigurációs titkok is veszélybe kerülhetnek.
A CISA október 21-i figyelmeztetése az azonnali frissítést javasolja. A szervezet a közlemény kiadásakor nem jelzett megfigyelt, aktív rosszindulatú kihasználást, ez azonban nem csökkenti a gyors javítás jelentőségét. cisa.gov
Mit tegyen most egy KKV?
Elsőként a tárhely kezelőfelületén vagy a szolgáltatónál kell ellenőrizni a tényleges PHP-verziót. A támogatott ágakon legalább a 8.2.35, 8.3.36, 8.4.27 vagy 8.5.12 verziónak kell futnia. A PHP 8.1 és korábbi kiadásaihoz a projekt már nem biztosít rendszeres javítást; ezeknél támogatott verzióra váltás vagy dokumentált szolgáltatói visszaport szükséges. A PHP 8.2 támogatása is 2026. december 31-én megszűnik, ezért az arra épülő rendszereknél már most célszerű újabb ágra történő átállást tervezni. 2026
Frissítés előtt készüljön mentés, majd tesztelni kell a belépést, fizetést, űrlapokat, fájlfeltöltést, számlázási kapcsolatokat és időzített feladatokat. A PHP-folyamatokat újra kell indítani, utána pedig érdemes átnézni a szerver- és alkalmazásnaplókat. A konfigurációs kerülőutak legfeljebb részleges kockázatcsökkentést adnak: mindkét hivatalos tanácsadó szerint a javított PHP-verzió telepítése az egyetlen teljes körű megoldás. GitHub