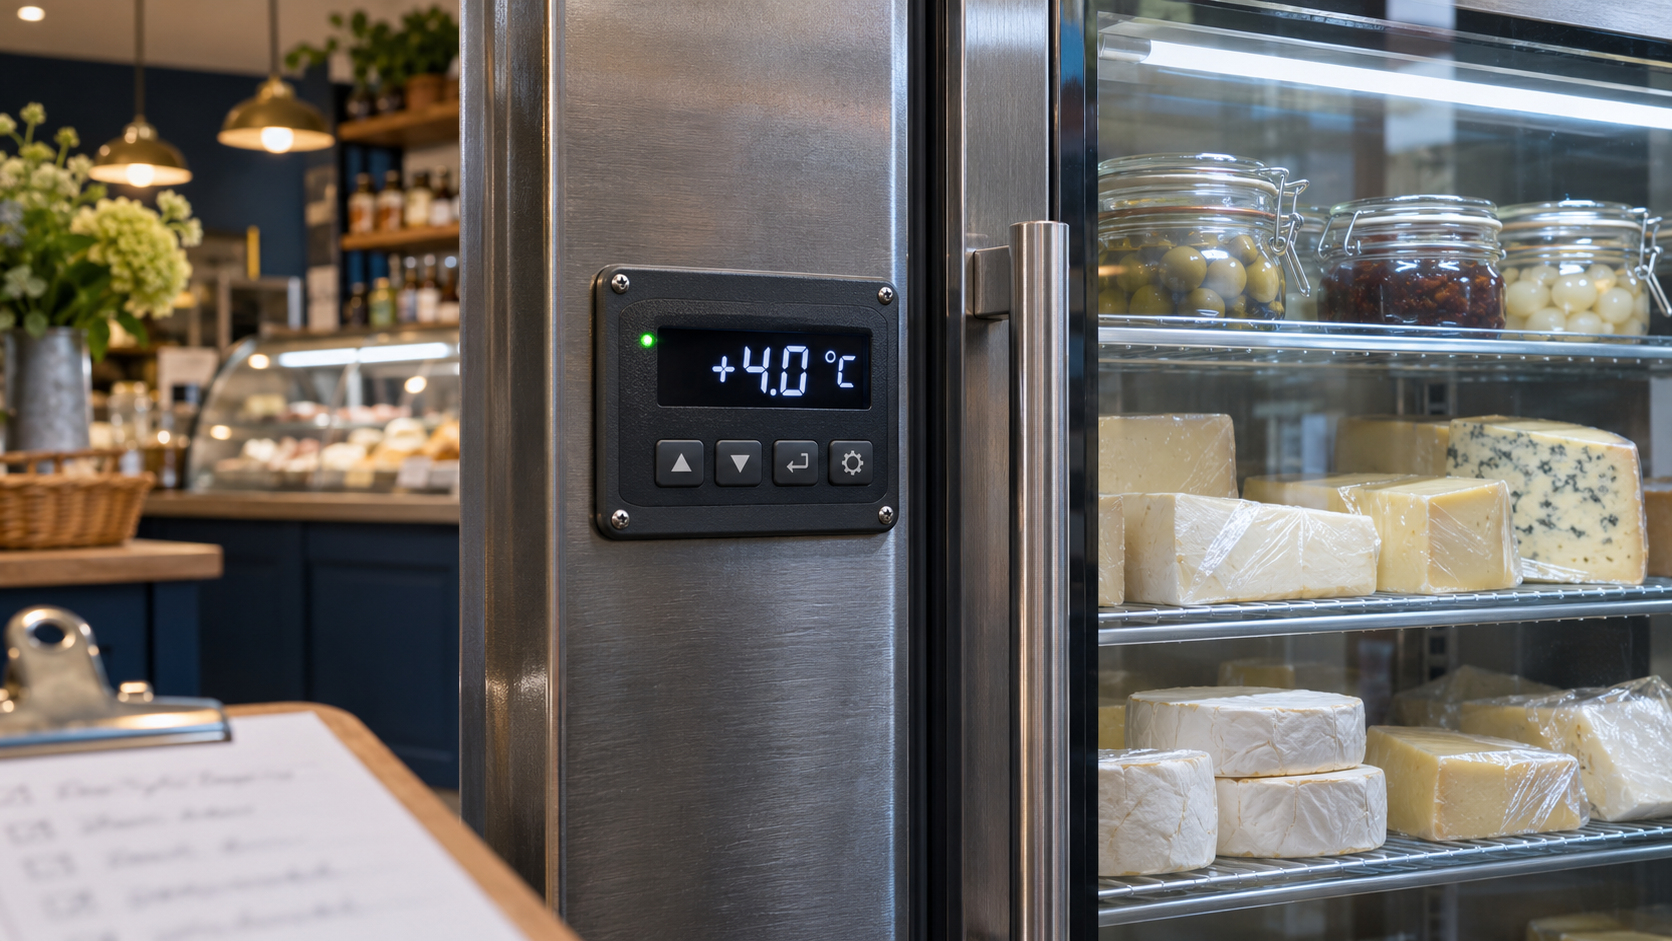
Internetre kapcsolt hűtésvezérlőket és hűtőlánc-felügyeleti rendszereket támadnak – erre figyelmeztetett november 5-én több amerikai hatóság, köztük a CISA és az FBI. A veszély magyar kisvállalkozások számára is tanulságos: egy távolról kezelhető berendezés biztonsága az árukészlet és a napi működés védelmének része.
A beállítások módosításával is lehet kárt okozni
A közös hatósági tájékoztató szerint a támadók élelmiszerüzletekben és hűtőraktárakban használt elektronikus hőmérséklet-szabályozókat vesznek célba. A gyenge beállításokkal működő vagy javítatlan eszközökön megváltoztathatják a paramétereket, például tartós fűtési vagy leolvasztási ciklust idézhetnek elő.
Ennek következménye készletveszteség, berendezéskárosodás, illetve a hőmérsékleti adatok láthatóságának elvesztése lehet. A dokumentum világszerte észlelt rosszindulatú tevékenységről szól; önmagában nem igazol magyarországi incidenst. ic3.gov
A probléma Európában sem pusztán elméleti. A Reuters november 2-án több európai ország üzleteit érintő hűtési zavarokról számolt be, amelyek miatt egyes boltoknak élelmiszert kellett kidobniuk. Az egyes események hátterét ugyanakkor külön kell vizsgálni: a közös figyelmeztetés nem bizonyítja, hogy minden esetben ugyanaz a támadó vagy módszer állt a történtek mögött. reuters.com
Melyik magyar KKV-nak érdemes ellenőriznie a rendszerét?
Elsősorban annak, amely hálózatra kötött hűtést vagy távoli hőmérséklet-felügyeletet használ. Ilyen vállalkozás lehet élelmiszerbolt, pékség, vendéglátóhely, kisebb hűtőraktár vagy hűtött szállítást végző cég.
Gyakorlati kiindulópontként azt érdemes tisztázni, hogy ki és milyen úton fér hozzá a berendezéshez. A tulajdonos telefonos alkalmazása, a karbantartó távoli belépése és a hűtő helyi kezelőpanelje eltérő hozzáférést jelenthet.
Célszerű a hűtéstechnikai szolgáltatótól és az informatikustól közös, rövid állapotfelmérést kérni. Ebben szerepeljen az eszköz típusa, szoftververziója, a távoli hozzáférés módja, a jogosultak köre és a frissítések felelőse. Így elkerülhető, hogy mindkét szakember a másik feladatának tekintse az ellenőrzést.
A közvetlen internetes elérést kell először felülvizsgálni
A hatóságok a vezérlők nyilvános internetes kitettségének megszüntetését, a szükséges távoli elérés védelmét és az üzleti hálózattól történő elkülönítést javasolják. Kiemelik az alapértelmezett jelszavak lecserélését, a frissítéseket, a hozzáférések korlátozását és a naplózást is.
A tájékoztató biztonságos beállítási tartományok meghatározását, valamint az eltérésekhez kapcsolódó riasztások kialakítását is sürgeti. ic3.gov
A hálózati módosításokat egyeztetett karbantartásként érdemes végrehajtani. Előre tisztázni kell, hogy a változtatás után működik-e a felügyelet, megérkeznek-e a jelzések, és szükség esetén hogyan állítható helyre a kapcsolat.
A riasztásnak felelőse is legyen
Egy kisebb cégnél hasznos próba lehet ellenőrizni, ki kap értesítést munkaidőn kívül, és ki helyettesíti szabadság alatt. A riasztási láncot a karbantartóval egyeztetett teszttel célszerű ellenőrizni, a tárolt áru veszélyeztetése nélkül.
Érdemes rövid intézkedési lapot készíteni az elérhetőségekkel, az ellenőrzés sorrendjével és az események dokumentálásának módjával. Rendellenességnél a műszaki hiba és az informatikai incidens lehetőségét egyaránt vizsgálni kell.
A november 5-i fejlemény egy már közzétett hatósági figyelmeztetés. A vállalkozások számára konkrét feladatot ad: a távolról elérhető hűtési rendszereket is vegyék fel az informatikai ellenőrzések listájára.