Dátum: 2026. október 31.
A legfrissebb figyelmeztetés dátuma: 2026. október 30.
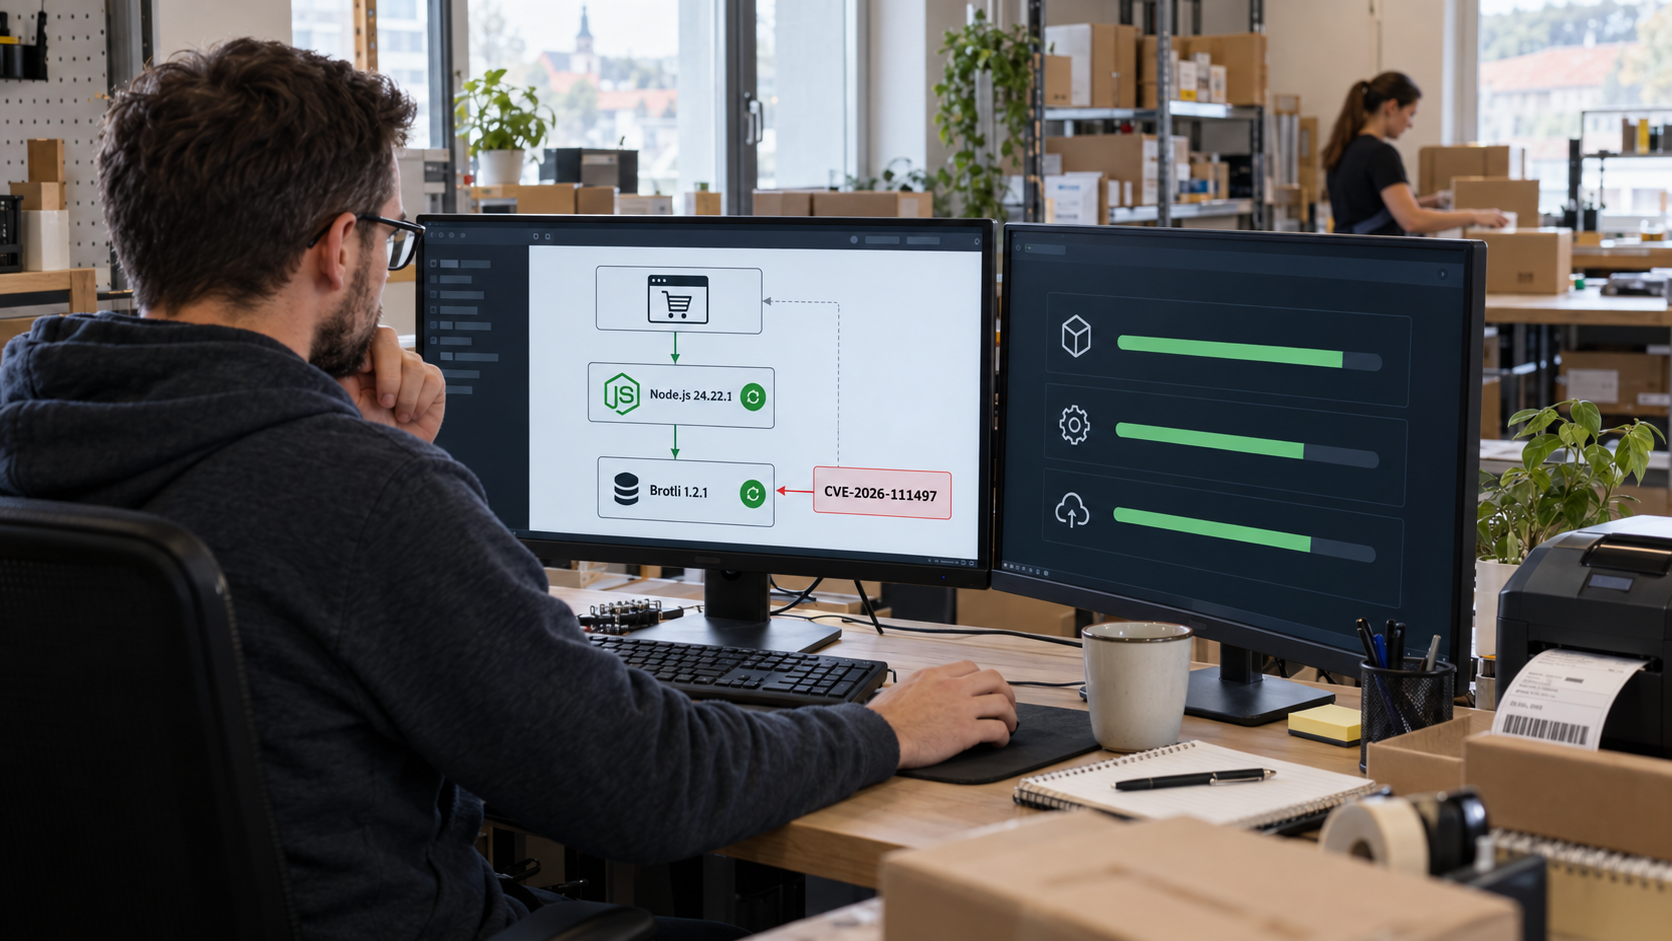
Aktív támadásokban használják ki a Google Brotli tömörítőkönyvtár sérülékenységét. A hiba azért igényel különös figyelmet, mert a Brotli nem önálló alkalmazásként jelenik meg: webes rendszerek, Node.js- és .NET-alkalmazások, Python-csomagok, konténerek és felhőfunkciók részeként is működhet.
Manipulált tömörített adat okozhat memóriasérülést
A CVE-2026-111497 azonosítójú hiba a Brotli dekóderében található. Egy támadó speciálisan kialakított, Brotli-formátumú adatfolyammal a kijelölt memóriaterületen kívülre írhat. Ennek következménye szolgáltatásleállás, érzékeny memóriatartalom kiszivárgása, illetve bizonyos körülmények között tetszőleges programkód végrehajtása lehet.
A támadáshoz nem kell bejelentkezés, de az alkalmazásnak fel kell dolgoznia a támadó által befolyásolt tömörített adatot. Egy sérülékeny könyvtár puszta jelenléte tehát még nem bizonyítja a közvetlen támadhatóságot. GitHub
A CISA október 27-én igazolt kihasználás alapján felvette a hibát a Known Exploited Vulnerabilities katalógusba. Október 30-án a szingapúri kiberbiztonsági hatóság is azonnali javítást sürgető figyelmeztetést adott ki. Vulnerability-Lookup
Nem elegendő csak a „Brotli verzióját” keresni
A közvetlenül érintett upstream Brotli-kiadások az 1.0.3 és 1.2.0 közötti verziók. A javított ágakhoz az 1.0.10, 1.1.1 és 1.2.1 kiadások készültek el. Linux-disztribúcióknál azonban a gyártók gyakran saját, régebbinek látszó verziószám alatt építik vissza a javítást, ezért kizárólag a verziószám összehasonlítása félrevezető lehet. GitHub
A Node.js 22.x, 24.x és 26.x ágát is érintette a sérülékenység. A javított kiadások között szerepel a 22.23.4, 24.22.1 és 26.12.1. A frissítés után az alkalmazásokat és a belőlük készített konténerképeket is újra kell építeni és telepíteni. Wednesday, October 21, 2026 Security Releases
A .NET esetében a javított futtatókörnyezetek a 8.0.33, 9.0.22 és 10.0.14 verziók. A .NET Framework nem érintett, és egy ASP.NET Core-alkalmazás sem válik automatikusan támadhatóvá: a kockázathoz engedélyezett Brotli-kicsomagolás vagy a dekóder közvetlen használata szükséges. GitHub
A felhős alkalmazást is újra kellhet telepíteni
A szolgáltatói frissítés nem minden esetben javítja automatikusan az ügyfél által csomagolt alkalmazást. Az AWS például frissített Lambda-alapképeket tett elérhetővé, de a konténerként telepített funkciókat az ügyfélnek kell újraépítenie és ismét közzétennie. aws.amazon.com
Mit tegyen egy magyar KKV?
Elsőként a saját fejlesztésű és külső szállítótól kapott webes alkalmazásokat, Node.js- és .NET-futtatókörnyezeteket, Python-függőségeket, valamint Docker-képeket kell leltározni. A tárhely- vagy szoftverszolgáltatótól érdemes írásban megkérdezni, érintett-e a rendszer, megtörtént-e a javítás, és szükséges-e alkalmazás-újratelepítés.
Frissítés után célszerű megőrizni a telepítési és hozzáférési naplókat, továbbá ellenőrizni a váratlan alkalmazásleállásokat. Ha javítás még nincs, a gyártó útmutatása alapján ideiglenesen korlátozható a nem megbízható forrásból érkező Brotli-adatok feldolgozása.