Dátum: 2026. október 27.
Az Amazon Web Services október 26-án magas kockázatú SQL-befecskendezési hibáról adott ki közleményt az AWS Cloud Development Kit egyik kísérleti Redshift-moduljához. A javítás már elérhető, de a frissítés önmagában nem vonja vissza a korábban esetleg létrehozott, túl széles adatbázis-jogosultságokat.
Nem általános AWS- vagy Redshift-hibáról van szó
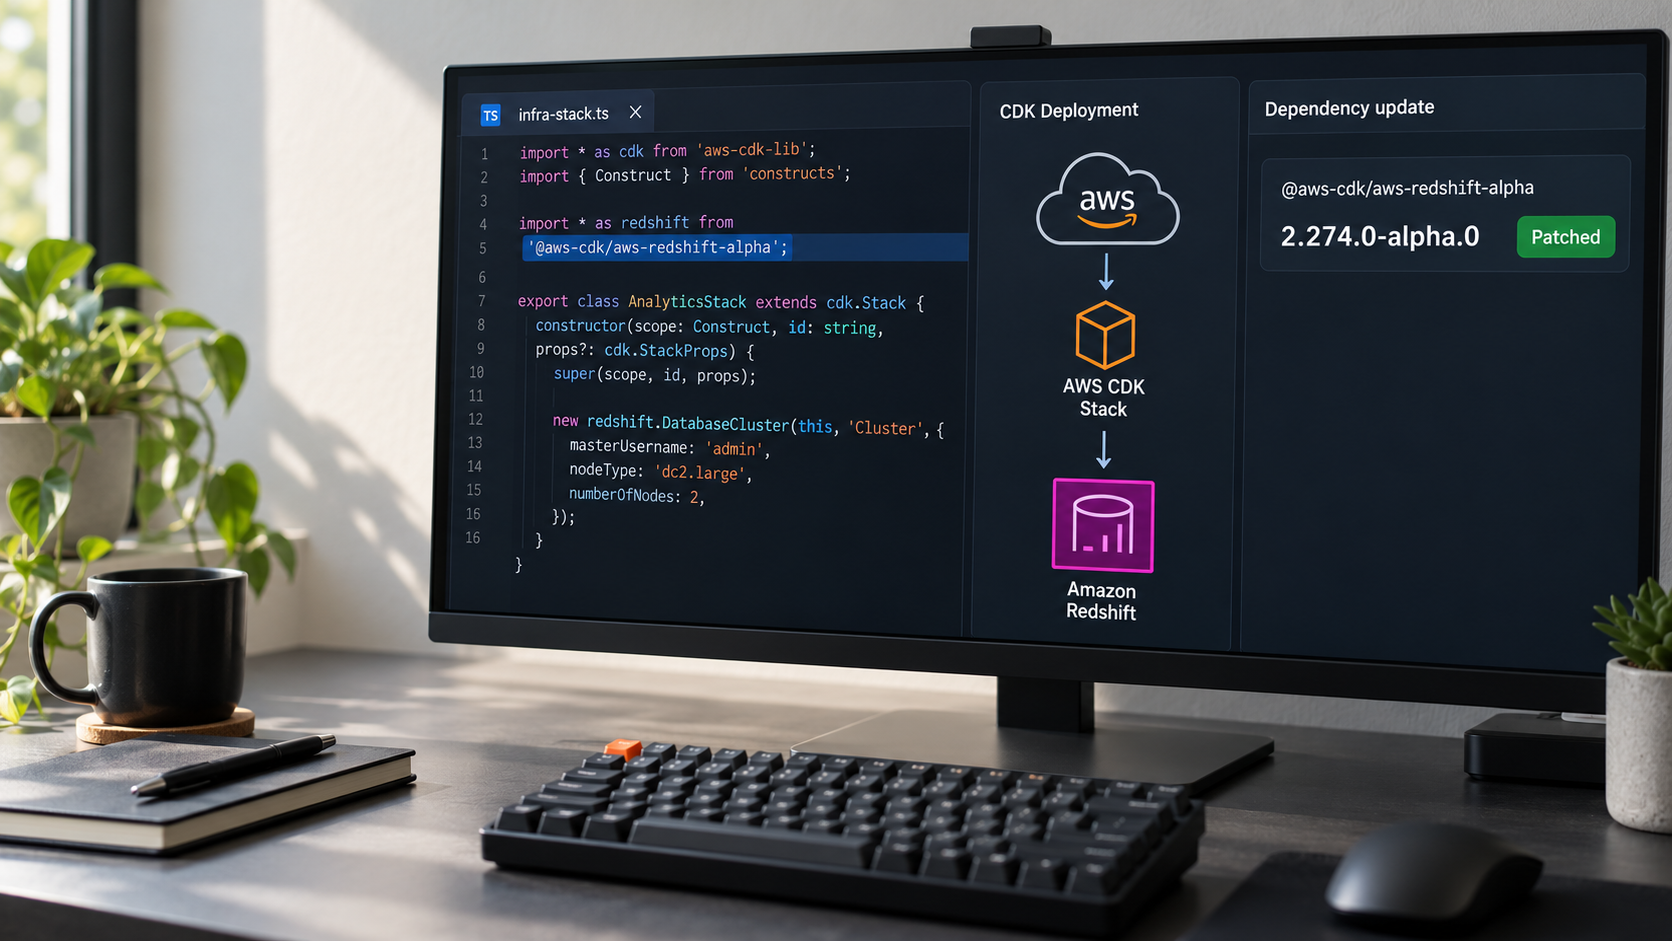
A CVE-2026-115418 azonosítójú sérülékenység kizárólag az @aws-cdk/aws-redshift-alpha modul bizonyos verzióit érinti. Ez a kísérleti komponens programkódból, úgynevezett infrastruktúra-kóddal segít Amazon Redshift-felhasználók, táblák és jogosultságok létrehozásában.
Az AWS szerint a modul nem minden esetben semlegesítette megfelelően a felhasználónévben, megjegyzésben vagy jelszóban szereplő speciális tartalmat. Egy manipulált érték ezért megváltoztathatta a telepítéskor végrehajtott SQL-parancsot. A művelet ráadásul Redshift-rendszergazdai jogosultsággal futott, így akár valamennyi adatbázis-felhasználónak hozzáférést biztosíthatott egy táblához. aws.amazon.com
A GitHub biztonsági közleménye 7,3-as CVSS-pontszámmal, magas súlyosságúnak minősíti a hibát. Kihasználásához azonban befolyásolni kell a CDK-alkalmazás konfigurációs értékeit: pusztán egy Redshift-adatbázis internetes elérhetősége nem teszi automatikusan sebezhetővé a rendszert. GitHub
A javított csomag már telepíthető
Minden 2.274.0-alpha.0 előtti kiadás érintett. A javítást a 2.274.0-alpha.0 verzió tartalmazza, amely már október 20-án megjelent; vagyis nem egy jövőbeli frissítésről vagy fokozatos szolgáltatásbevezetésről van szó. Az AWS a legújabb változatra történő frissítést javasolja, beleértve a modulból készített saját elágazásokat és átdolgozott kódokat is. aws.amazon.com
Az érintettség a Node.js-projektek függőségi és zárolási állományaiban, illetve Python-környezetben az aws-cdk.aws-redshift-alpha csomagnál ellenőrizhető. Nem elegendő csak a fejlesztői számítógépet átvizsgálni: a CI/CD-rendszerekben és a tényleges telepítést végző build-környezetben rögzített verziót is meg kell nézni.
Miért lehet ez fontos egy KKV-nak?
Egy magyar KKV közvetetten is érintett lehet, ha felhős adattárházát külső fejlesztő vagy üzemeltető építette AWS CDK-val. Érdemes ezért nem általánosságban „az AWS frissítésére” rákérdezni, hanem arra, hogy használják-e az érintett kísérleti modult, és melyik verzióval történt a Redshift-infrastruktúra telepítése.
A kockázat nagyobb lehet, ha a felhasználóneveket vagy más CDK-paramétereket űrlapból, konfigurációs fájlból, automatizált adatfolyamból vagy kevéssé ellenőrzött CI/CD-változókból veszik át. Ezeket csak megbízható, fejlesztő által ellenőrzött forrásból szabad átadni a modulnak.
A jogosultságokat külön is felül kell vizsgálni
A frissítés megakadályozza a hiba további kihasználását, de nem távolítja el a már létrejött jogosultságokat. Az AWS ezért kifejezetten előírja a Redshift-táblák PUBLIC hozzáféréseinek ellenőrzését. GitHub
A vizsgálat eredményét célszerű dokumentálni: mely csomagverzió futott, mikor történt a frissítés, és találtak-e indokolatlan PUBLIC jogosultságot. Gyanús eltérés esetén a telepítési naplókat és a Redshift auditnaplóit is meg kell őrizni és áttekinteni.